Domain nylonschnur.de kaufen?
Wir ziehen mit dem Projekt
nylonschnur.de um.
Sind Sie am Kauf der Domain
nylonschnur.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain nylonschnur.de kaufen?
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **

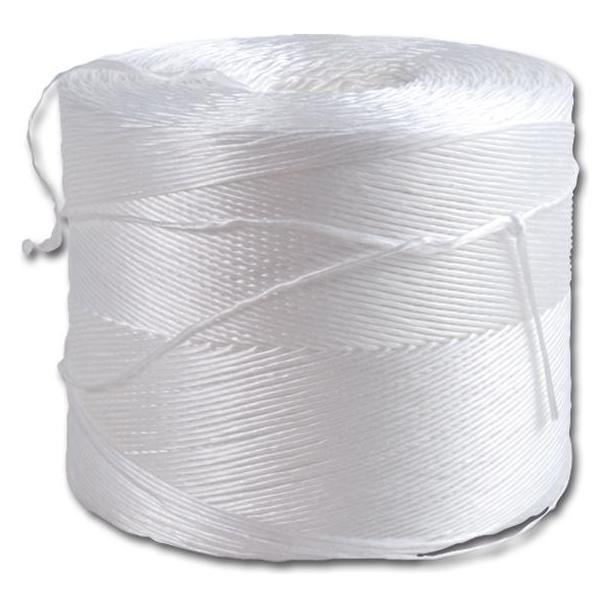
Ähnliche Suchbegriffe für Malicious
Top-Angebote
Produkte zum Begriff Malicious:
-
Djeco Zauberei Malicious MagusDie Zauberei erfordert viel Geschick, Logik, Selbstvertrauen und einen lockeren Umgang mit dem Publikum. Mit dem Zaubersortiment von Djeco wird den Kindern genau dieses komplexe Thema zugänglich gemacht: ein umfangreiches Zaubersortiment für alle Altersgruppen; alle Sets und Accessoires wurden speziell für dieses Sortiment entwickelt. Jedes Set enthält eine ausführliche Anleitung. Weitere Tipps und Tricks gibt es unter www.djeco.com/magic41,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
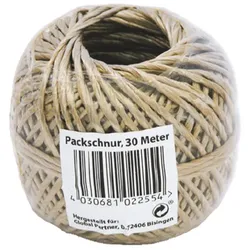
Packschnur Packseil Paketschnur Bindfaden Kordel Juteschnur Faden dick reißfestPackschnur dick – Zuverlässiges Bindematerial für jeden Bedarf Die Packschnur dick ist ein unverzichtbares Hilfsmittel, wenn es um das sichere Bündeln und Fixieren von Gegenständen geht. Ob für den privaten Gebrauch im Haushalt, beim Umzug oder für professionelle Anwendungen in Lager und Versand – diese robuste Schnur bietet überzeugende Stabilität und Vielseitigkeit. Sie ist speziell für Aufgaben konzipiert, die eine hohe Zuverlässigkeit erfordern. Eigenschaften der dicken Packschnur Diese robuste Packschnur zeichnet sich durch ihre besondere Stärke und Langlebigkeit aus. Hergestellt aus strapazierfähigen Fasern, bietet sie eine exzellente Reißfestigkeit, die auch bei starker Beanspruchung bestehen bleibt. Das Material ist widerstandsfähig gegen übliche Abnutzung und sorgt dafür, dass Ihre Gebündelten Gegenstände sicher zusammengehalten werden. Die natürliche Farbe (Braun/Natur) fügt sich unauffällig in verschiedene Umgebungen ein und ist zugleich praktisch in der Anwendung. Ihre Struktur ermöglicht eine einfache Handhabung und Knotenbildung, was die Arbeitseffizienz steigert. Hohe Reißfestigkeit für sicheres Bündeln Vielseitig einsetzbar in Haushalt, Handwerk und Logistik Einfache Handhabung durch flexible, griffige Textur Beständig gegen Verschleiß und Abnutzung Ideal zum Fixieren, Binden und Sichern von Waren Anwendungsbereiche und Nutzen Die Packschnur ist ideal für eine Vielzahl von Anwendungen. Nutzen Sie sie zum Bündeln von Paketen und Kartons, um diese für den Versand oder die Lagerung vorzubereiten. Im Garten oder im Haushalt kann sie zum Befestigen von Pflanzen oder zum Ordnen von Gegenständen verwendet werden. Handwerker schätzen die Packschnur für temporäre Fixierungen oder zum Abbinden von Materialien. Durch ihre Dicke und Festigkeit eignet sie sich besonders für mittelschwere bis schwere Lasten. Faktensheet Modell/Variante: Packschnur, dick Maße: ca. 100 mm Durchmesser (Rolle), Schnurlänge ca. 50.000 mm (50 Meter) Gewicht: ca. 200 Gramm (pro Stück) Material: Hochwertige Kunstfaser (z.B. Polypropylen) Lieferumfang: 1 Rolle Packschnur SKU: 12682-GP GTIN: 4030681022554 Ideal für: Sicheren Paketversand und Transport Ordnung und Organisation im Lager Handwerkliche Tätigkeiten und Bastelarbeiten Temporäre Befestigungen im Außenbereich (nicht wetterfest) Das Bündeln von Zeitungen, Kartonagen oder ähnlichen Materialien Nicht geeignet für: Hebevorrichtungen für Personen Sicherheitsrelevante Anwendungen mit extrem hohen Lasten Langanhaltende Außenanwendung ohne Schutz vor Witterungseinflüssen Häufig gestellte Fragen (FAQ) Ist die Packschnur wasserabweisend? Die Packschnur besteht aus Kunstfasern und ist von Natur aus resistent gegen Feuchtigkeit, aber nicht vollständig wasserdicht. Für dauerhaften Außeneinsatz empfehlen wir zusätzlichen Schutz. Wie dick ist die Packschnur? Die Schnur hat einen Durchmesser von ca. 3 mm, was sie besonders reißfest macht. Kann ich die Schnur auch für Bastelarbeiten verwenden? Ja, die griffige Textur und Stabilität der Packschnur machen sie auch für verschiedene Bastelprojekte geeignet, bei denen eine robuste Schnur benötigt wird. Ist die Packschnur für schwere Pakete geeignet? Durch ihre hohe Reißfestigkeit ist die Packschnur ideal für das Bündeln und Sichern von mittelschweren bis schweren Paketen. Achten Sie stets auf eine ausreichende Verknotung. Wie lange ist die Packschnur auf der Rolle? Eine Rolle enthält etwa 50.000 mm (50 Meter) Packschnur.5,09 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was ist besser Litze oder Draht?
Was ist besser Litze oder Draht? Diese Frage hängt stark von der Verwendung ab. Litze besteht aus mehreren dünnen Drähten, die flexibler sind und sich daher gut für Anwendungen eignen, bei denen Bewegung erforderlich ist. Draht hingegen ist in der Regel starrer und robuster, was ihn für Anwendungen geeignet macht, bei denen Festigkeit und Stabilität erforderlich sind. Letztendlich hängt die Wahl zwischen Litze und Draht davon ab, welche Eigenschaften für den spezifischen Einsatzzweck am wichtigsten sind. **
-
Was ist der Unterschied zwischen Garn und Zwirn?
Garn und Zwirn sind beides Fäden, die aus verschiedenen Fasern hergestellt werden. Der Hauptunterschied besteht in der Art und Weise, wie sie hergestellt werden. Garn wird aus einzelnen Fasern gesponnen, während Zwirn aus mehreren Fäden verdreht wird, um eine stärkere und haltbarere Struktur zu erhalten. **
-
Was ist der Unterschied zwischen Zwirn und Garn?
Zwirn und Garn sind beide Fäden, die aus mehreren Einzelfäden zusammengesetzt sind. Der Unterschied liegt jedoch in der Art und Weise, wie sie hergestellt werden. Zwirn wird durch das Verdrehen von zwei oder mehr Einzelfäden hergestellt, während Garn durch das Spinnen von Fasern zu einem einzigen Faden hergestellt wird. Zwirn ist in der Regel stärker und haltbarer als Garn. **
-
Wie kann ich die Schnur/Kordel meines Kapuzenhoodies wieder verkürzen?
Um die Schnur oder Kordel deines Kapuzenhoodies zu verkürzen, kannst du sie einfach an beiden Enden verknoten. Ziehe die Schnur durch die Ösen oder Löcher der Kapuze und binde dann einen Knoten an jedem Ende, um die gewünschte Länge zu erreichen. Achte darauf, dass die Knoten fest und sicher sind, damit sie nicht versehentlich aufgehen. **


Darf ich Draht an Litze mit einer Lüsterklemme anschließen?
Ja, du kannst Draht an Litze mit einer Lüsterklemme anschließen. Lüsterklemmen sind dafür gemacht, verschiedene Drähte miteinander zu verbinden. Achte jedoch darauf, dass die Klemme richtig angezogen ist, um eine sichere Verbindung herzustellen. **
War bei unserer Leine eine Schnur dabei?
Nein, bei der Leine war keine Schnur dabei. Es handelt sich um eine normale Hundeleine ohne zusätzliche Schnur. **
Top-Angebote
Produkte zum Begriff Malicious:
-
Packschnur Bindfaden Kordel Leine Schnur Allzweckschnur Paketschnur 2x30m GrauPackschnur 2er Set Grau: Der vielseitige Bindfaden für Haus, Garten und Hobby Entdecken Sie das praktische Packschnur 2er Set in Grau, einen unverzichtbaren Begleiter für eine Vielzahl von Anwendungen in Ihrem Zuhause, Garten und bei Freizeitaktivitäten. Diese robuste Allzweckschnur ist darauf ausgelegt, Ihnen bei zahlreichen Aufgaben zuverlässig zur Seite zu stehen, sei es beim Bündeln von Paketen, beim Fixieren im Garten oder bei kreativen Bastelprojekten. Hochwertiges Material und vielseitige Einsatzmöglichkeiten Das Packschnur 2er Set überzeugt durch seine hohe Stabilität und die breite Palette an Einsatzmöglichkeiten. Jede Rolle der Schnur ist aus einem strapazierfähigen Textilmaterial gefertigt, das eine hohe Belastbarkeit im Alltag sicherstellt. Die graue Farbgebung fügt sich dezent in verschiedene Umgebungen ein und macht die Schnur zu einem unauffälligen, aber effektiven Hilfsmittel. Mit einer Gesamtlänge von zweimal 30.000 mm pro Set bietet diese Kordel ausreichend Material für kleinere und größere Vorhaben. Ihre universellen Eigenschaften machen sie zur idealen Wahl für: Das sichere Verschnüren und Bündeln von Paketen und Zeitungen. Unterstützende Arbeiten im Garten, wie das Anbinden von Pflanzen oder das Abstecken von Beeten. Kreative Bastelarbeiten und DIY-Projekte, bei denen eine stabile Schnur benötigt wird. Ordnung schaffen im Haushalt oder in der Werkstatt durch das Zusammenhalten von Gegenständen. Die Schnur lässt sich angenehm handhaben und bietet eine solide Struktur, die sowohl für leichte als auch für anspruchsvollere Bindearbeiten geeignet ist. Das praktische Doppelpack stellt sicher, dass Sie stets eine Ersatzschnur zur Hand haben, wenn Sie diese benötigen. Produktdetails und Spezifikationen Modell: Packschnur 2er Set Farbe: Grau Länge pro Rolle: 30.000 mm Gesamtlänge im Set: 60.000 mm Material: Robustes Textilmaterial Lieferumfang: 2 Rollen Packschnur Häufig gestellte Fragen (FAQ) 1. Wofür kann die Packschnur verwendet werden? Die Packschnur ist extrem vielseitig und eignet sich ideal zum Bündeln von Paketen, Zeitschriften oder Brennholz. Im Garten kann sie zum Anbinden von Pflanzen oder als provisorische Wäscheleine genutzt werden. Auch für Bastelarbeiten, zum Fixieren von Planen oder zum Sichern leichter Gegenstände ist sie bestens geeignet. 2. Wie lang ist eine einzelne Rolle Packschnur? Jede Rolle in diesem 2er Set hat eine Länge von 30.000 mm, was insgesamt 60.000 mm Schnur im gesamten Set ergibt. 3. Aus welchem Material besteht die Schnur? Die Packschnur besteht aus einem robusten Textilmaterial, das speziell für eine hohe Reißfestigkeit und Langlebigkeit im täglichen Gebrauch ausgewählt wurde. 4. Ist die Schnur reißfest genug für schwere Gegenstände? Die Packschnur ist für allgemeine Binde- und Fixierarbeiten im Haushalt, Garten und Hobbybereich konzipiert und bietet eine gute Reißfestigkeit. Für extrem schwere Lasten oder sicherheitsrelevante Anwendungen sollte jedoch auf spezialisierte Seile oder Gurte zurückgegriffen werden. 5. Wie viele Rollen sind in diesem Set enthalten? Dieses Angebot umfasst ein praktisches 2er Set, das zwei einzelne Rollen Packschnur enthält.5,19 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Djeco Zauberei Malicious MagusDie Zauberei erfordert viel Geschick, Logik, Selbstvertrauen und einen lockeren Umgang mit dem Publikum. Mit dem Zaubersortiment von Djeco wird den Kindern genau dieses komplexe Thema zugänglich gemacht: ein umfangreiches Zaubersortiment für alle Altersgruppen; alle Sets und Accessoires wurden speziell für dieses Sortiment entwickelt. Jedes Set enthält eine ausführliche Anleitung. Weitere Tipps und Tricks gibt es unter www.djeco.com/magic41,83 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Packschnur Packseil Paketschnur Bindfaden Kordel Juteschnur Faden dick reißfestPackschnur dick – Zuverlässiges Bindematerial für jeden Bedarf Die Packschnur dick ist ein unverzichtbares Hilfsmittel, wenn es um das sichere Bündeln und Fixieren von Gegenständen geht. Ob für den privaten Gebrauch im Haushalt, beim Umzug oder für professionelle Anwendungen in Lager und Versand – diese robuste Schnur bietet überzeugende Stabilität und Vielseitigkeit. Sie ist speziell für Aufgaben konzipiert, die eine hohe Zuverlässigkeit erfordern. Eigenschaften der dicken Packschnur Diese robuste Packschnur zeichnet sich durch ihre besondere Stärke und Langlebigkeit aus. Hergestellt aus strapazierfähigen Fasern, bietet sie eine exzellente Reißfestigkeit, die auch bei starker Beanspruchung bestehen bleibt. Das Material ist widerstandsfähig gegen übliche Abnutzung und sorgt dafür, dass Ihre Gebündelten Gegenstände sicher zusammengehalten werden. Die natürliche Farbe (Braun/Natur) fügt sich unauffällig in verschiedene Umgebungen ein und ist zugleich praktisch in der Anwendung. Ihre Struktur ermöglicht eine einfache Handhabung und Knotenbildung, was die Arbeitseffizienz steigert. Hohe Reißfestigkeit für sicheres Bündeln Vielseitig einsetzbar in Haushalt, Handwerk und Logistik Einfache Handhabung durch flexible, griffige Textur Beständig gegen Verschleiß und Abnutzung Ideal zum Fixieren, Binden und Sichern von Waren Anwendungsbereiche und Nutzen Die Packschnur ist ideal für eine Vielzahl von Anwendungen. Nutzen Sie sie zum Bündeln von Paketen und Kartons, um diese für den Versand oder die Lagerung vorzubereiten. Im Garten oder im Haushalt kann sie zum Befestigen von Pflanzen oder zum Ordnen von Gegenständen verwendet werden. Handwerker schätzen die Packschnur für temporäre Fixierungen oder zum Abbinden von Materialien. Durch ihre Dicke und Festigkeit eignet sie sich besonders für mittelschwere bis schwere Lasten. Faktensheet Modell/Variante: Packschnur, dick Maße: ca. 100 mm Durchmesser (Rolle), Schnurlänge ca. 50.000 mm (50 Meter) Gewicht: ca. 200 Gramm (pro Stück) Material: Hochwertige Kunstfaser (z.B. Polypropylen) Lieferumfang: 1 Rolle Packschnur SKU: 12682-GP GTIN: 4030681022554 Ideal für: Sicheren Paketversand und Transport Ordnung und Organisation im Lager Handwerkliche Tätigkeiten und Bastelarbeiten Temporäre Befestigungen im Außenbereich (nicht wetterfest) Das Bündeln von Zeitungen, Kartonagen oder ähnlichen Materialien Nicht geeignet für: Hebevorrichtungen für Personen Sicherheitsrelevante Anwendungen mit extrem hohen Lasten Langanhaltende Außenanwendung ohne Schutz vor Witterungseinflüssen Häufig gestellte Fragen (FAQ) Ist die Packschnur wasserabweisend? Die Packschnur besteht aus Kunstfasern und ist von Natur aus resistent gegen Feuchtigkeit, aber nicht vollständig wasserdicht. Für dauerhaften Außeneinsatz empfehlen wir zusätzlichen Schutz. Wie dick ist die Packschnur? Die Schnur hat einen Durchmesser von ca. 3 mm, was sie besonders reißfest macht. Kann ich die Schnur auch für Bastelarbeiten verwenden? Ja, die griffige Textur und Stabilität der Packschnur machen sie auch für verschiedene Bastelprojekte geeignet, bei denen eine robuste Schnur benötigt wird. Ist die Packschnur für schwere Pakete geeignet? Durch ihre hohe Reißfestigkeit ist die Packschnur ideal für das Bündeln und Sichern von mittelschweren bis schweren Paketen. Achten Sie stets auf eine ausreichende Verknotung. Wie lange ist die Packschnur auf der Rolle? Eine Rolle enthält etwa 50.000 mm (50 Meter) Packschnur.5,09 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was ist ein böser Held und was bedeutet "malicious bane"?
Ein böser Held ist ein Charakter, der sowohl positive als auch negative Eigenschaften hat und oft moralisch ambivalent ist. Sie können sowohl heldenhafte Taten vollbringen als auch egoistische oder böse Handlungen begehen. "Malicious bane" ist eine englische Phrase, die übersetzt "bösartige Plage" bedeutet. Es könnte sich auf eine Person oder eine Situation beziehen, die absichtlich Schaden oder Leid verursacht. Es kann auch metaphorisch verwendet werden, um eine negative Kraft oder einen Fluch zu beschreiben. **
-
Was sind Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit?
Yugioh-Karten wie Malicious Bane und Cyber Drache Unendlichkeit sind mächtige Monsterkarten, die in strategischen Duellen eingesetzt werden können. Malicious Bane ist ein dunkles Monster mit hoher Angriffskraft und Verteidigung, das zusätzliche Effekte hat, um deinem Gegner Schaden zuzufügen. Cyber Drache Unendlichkeit ist ein Maschinenmonster, das verschiedene Effekte hat, um andere Monster zu zerstören und deinem Deck zusätzliche Karten hinzuzufügen. Beide Karten sind bei Spielern beliebt, die starke Monster in ihren Decks verwenden möchten. **
-
Was ist besser Litze oder Draht?
Was ist besser Litze oder Draht? Diese Frage hängt stark von der Verwendung ab. Litze besteht aus mehreren dünnen Drähten, die flexibler sind und sich daher gut für Anwendungen eignen, bei denen Bewegung erforderlich ist. Draht hingegen ist in der Regel starrer und robuster, was ihn für Anwendungen geeignet macht, bei denen Festigkeit und Stabilität erforderlich sind. Letztendlich hängt die Wahl zwischen Litze und Draht davon ab, welche Eigenschaften für den spezifischen Einsatzzweck am wichtigsten sind. **
-
Was ist der Unterschied zwischen Garn und Zwirn?
Garn und Zwirn sind beides Fäden, die aus verschiedenen Fasern hergestellt werden. Der Hauptunterschied besteht in der Art und Weise, wie sie hergestellt werden. Garn wird aus einzelnen Fasern gesponnen, während Zwirn aus mehreren Fäden verdreht wird, um eine stärkere und haltbarere Struktur zu erhalten. **
Ähnliche Suchbegriffe für Malicious
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bajtlik, Jan: Ariadnes FadenAriadnes Faden , Götter Sagen Labyrinthe , Tankdeckel & Zubehör > Kotflügel, Seitenwände & Tankdeckel , Erscheinungsjahr: 20190821, Produktform: Leinen, Autoren: Bajtlik, Jan, Übersetzung: Weiler, Thomas, Seitenzahl/Blattzahl: 71, Keyword: Griechische Antike; Griechische Mythologie; Heldensagen; Mitmachbuch; Mitmachen; Mythologie; Sachbuch, Fachschema: Kinder- u. Jugendliteratur / Kinderliteratur / Märchen, Sage~Wissen für Kinder - Kinderwissen~Geschichte / Kindersachbuch, Jugendsachbuch~Kinder- u. Jugendliteratur / Kindersachbuch~Politik / Kindersachbuch, Jugendsachbuch, Fachkategorie: Kinder/Jugendliche: Allgemeine Interessen: Allgemeinbildung und Wissenswertes~Kinder/Jugendliche: Sachbuch: Geschichte~Kinder/Jugendliche: Sachbuch: Literatur, Bücher & Autoren~Kinder/Jugendliche: Soziale Themen, Altersempfehlung / Lesealter: 18, ab Alter: 8, Warengruppe: HC/Kinderbücher/Sachbücher/Geschichte/Politik, Fachkategorie: Kinder/Jugendliche: Märchen, Sagen, Legenden, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Moritz Verlag-GmbH, Verlag: Moritz Verlag-GmbH, Verlag: Moritz Verlag-GmbH, Länge: 376, Breite: 281, Höhe: 17, Gewicht: 1001, Produktform: Gebunden, Genre: Kinder- und Jugendbücher, Genre: Kinder- und Jugendbücher,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fuchs, Monika: Den Faden haltenDen Faden halten , Mein stürmisches Leben , Radaufhängung, Federung & Lenkung > Motorrad- & Rollerteile & -zubehör , Erscheinungsjahr: 20231017, Produktform: Leinen, Autoren: Fuchs, Monika, Seitenzahl/Blattzahl: 222, Themenüberschrift: BIOGRAPHY & AUTOBIOGRAPHY / Memoirs, Keyword: Abschied; Alter; Autobiografien; Beziehungen; Biografien; Biographien Frauen; Ehe; Essen; Familie; Frau Fuchs kocht sich zum Nordpol; Frauen; Hamburg; Kochen; Lebensklugheit; Lebenskrisen; Lebensweisheit; Liebe; Neuseeland; Philippinen; Schwarzwald; Social Dining; Supper Club; Tim Mälzer; Tod; USA; Unternehmerin; Vincent Klink; Älterwerden, Fachkategorie: Memoiren, Berichte/Erinnerungen~Autobiographien: Social Media~Kochen, Essen und Trinken~Biografien: Wirtschaft und Industrie, Region: Hamburg~Philippinen~Schwarzwald~Vereinigte Staaten von Amerika, USA, Zeitraum: Zweite Hälfte 20. Jahrhundert (1950 bis 1999 n. Chr.), Warengruppe: HC/Belletristik/Biographien, Erinnerungen, Fachkategorie: Autobiografien: Kunst und Unterhaltung, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rowohlt Verlag GmbH, Verlag: Rowohlt Verlag GmbH, Verlag: Rowohlt Verlag GmbH, Länge: 207, Breite: 133, Höhe: 25, Gewicht: 336, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, eBook EAN: 9783644005655, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0500, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen Zwirn und Garn?
Zwirn und Garn sind beide Fäden, die aus mehreren Einzelfäden zusammengesetzt sind. Der Unterschied liegt jedoch in der Art und Weise, wie sie hergestellt werden. Zwirn wird durch das Verdrehen von zwei oder mehr Einzelfäden hergestellt, während Garn durch das Spinnen von Fasern zu einem einzigen Faden hergestellt wird. Zwirn ist in der Regel stärker und haltbarer als Garn. **
-
Wie kann ich die Schnur/Kordel meines Kapuzenhoodies wieder verkürzen?
Um die Schnur oder Kordel deines Kapuzenhoodies zu verkürzen, kannst du sie einfach an beiden Enden verknoten. Ziehe die Schnur durch die Ösen oder Löcher der Kapuze und binde dann einen Knoten an jedem Ende, um die gewünschte Länge zu erreichen. Achte darauf, dass die Knoten fest und sicher sind, damit sie nicht versehentlich aufgehen. **
-
Darf ich Draht an Litze mit einer Lüsterklemme anschließen?
Ja, du kannst Draht an Litze mit einer Lüsterklemme anschließen. Lüsterklemmen sind dafür gemacht, verschiedene Drähte miteinander zu verbinden. Achte jedoch darauf, dass die Klemme richtig angezogen ist, um eine sichere Verbindung herzustellen. **
-
War bei unserer Leine eine Schnur dabei?
Nein, bei der Leine war keine Schnur dabei. Es handelt sich um eine normale Hundeleine ohne zusätzliche Schnur. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.